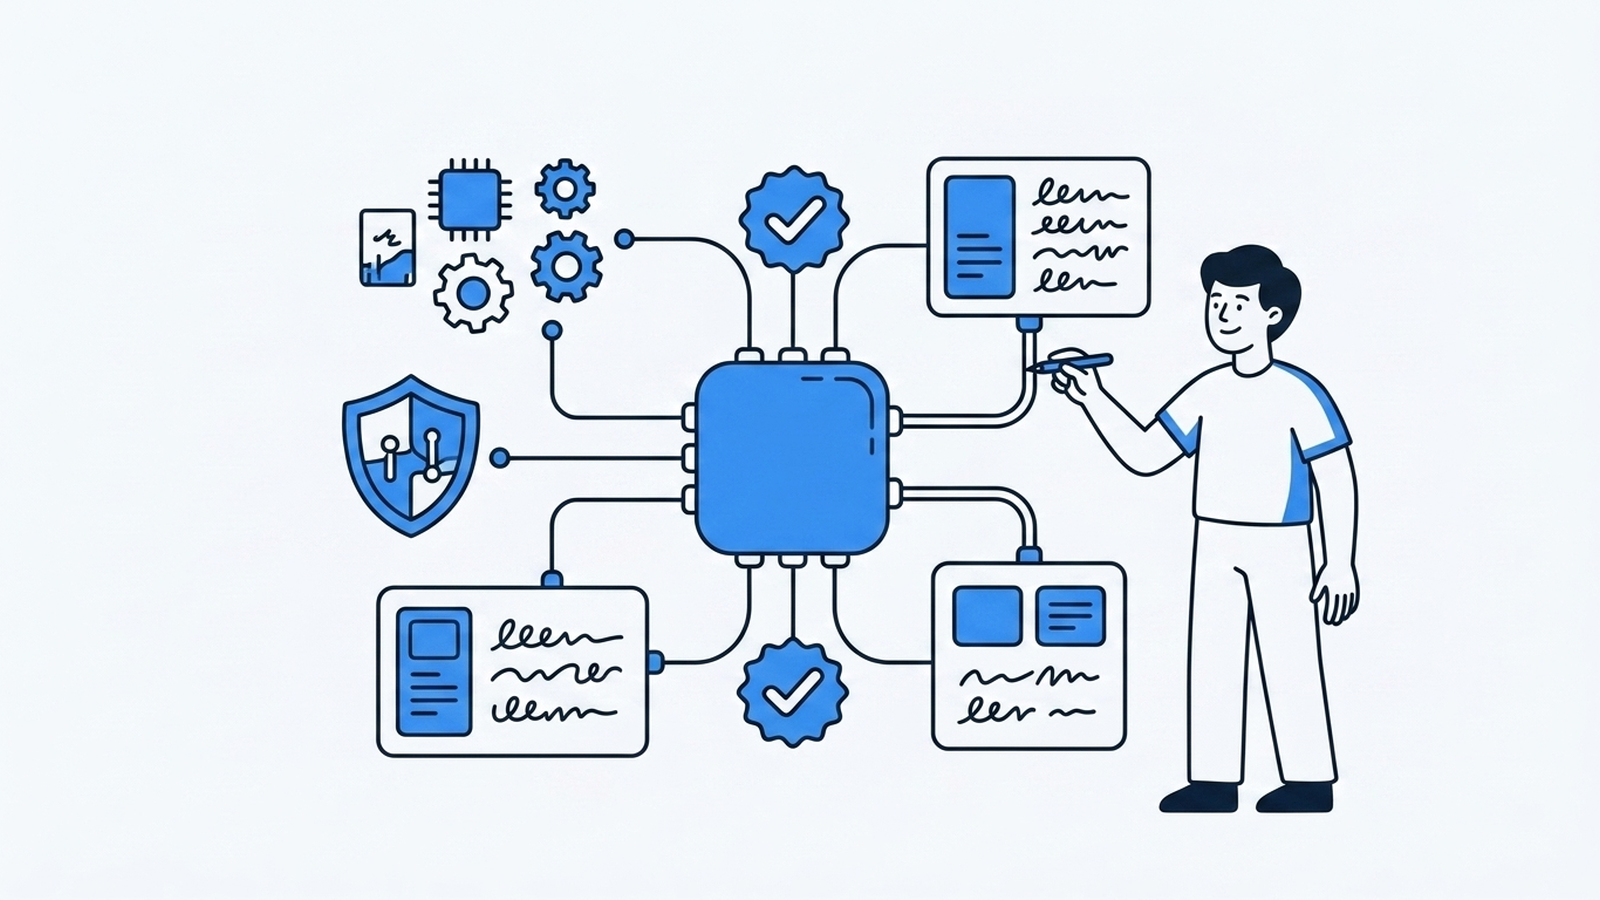
하네스 엔지니어링이란? 같은 LLM인데 결과가 다른 이유
품질을 정하는 건 모델이 아니라 그 주변의 하네스예요. 컨텍스트 계층화·실행되는 지식·훅·검증 루프로 팀의 저점을 높이는 법을, 우리가 만든 MCP 서버 사례와 코드로 풀었어요.
에이전트를 안전하고 일정하게 굴리는 건 모델 주변의 하네스예요. 프롬프트 엔지니어링과의 차이, 스코프된 도구·훅·컨텍스트 계층화·검증 루프, MCP self-call, AI 에이전트 팀 운영의 저점을 높이는 법이에요.
품질을 정하는 건 모델이 아니라 그 주변의 하네스예요. 3편이 남긴 숙제는 분명했어요: 에이전트는 강력하지만 가드레일 없이는 위험해요. 이 숙제를 푸는 단계가 하네스 엔지니어링이에요. 같은 모델이라도, 둘러싼 시스템이 결과를 가른다는 거죠.
> 'LLM 활용의 진화' 시리즈 ④편. ① 프롬프팅 · ② 바이브 코딩 · ③ 에이전트 · ④ 하네스 엔지니어링 · ⑤ 오픈 모델.
하네스 = 모델을 둘러싼 시스템
하네스는 모델 바깥의 모든 장치예요. 어떤 컨텍스트를 주입할지, 어떤 도구를 쓰게 할지, 어디서 멈추게 할지, 결과를 어떻게 검증할지. 좋은 하네스의 부품을 표로 정리하면 이래요.
| 요소 | 하는 일 | 비유 |
|---|---|---|
| 컨텍스트 계층화 | 전사 공통(Global)·도메인별(Domain)·레포별(Local)로 지식을 나눠, 필요한 것만 주입해요 | 신입에게 전체 위키를 한 번에 안 주는 것 |
| 실행되는 지식 | 가이드를 문서가 아닌 사람이 읽으면 매뉴얼, LLM이 읽으면 시스템 프롬프트가 되는 형태로 둬요 | 한 곳을 고치면 모두의 에이전트 행동이 바뀜 |
| 훅(hook) | 특정 행동을 가로채 교정해요 | main 브랜치 커밋을 막고 feature 브랜치를 만들게 유도 |
| 검증 루프 | 생성 → read-only 비평 → 재생성을 반복해요 | 통과 기준을 코드로 박아 둠 |
우리가 만든 하네스 한 조각: MCP self-call
추상적으로 들리니 우리가 실제로 만든 걸 보여 드릴게요. 우리는 외부 에이전트가 Trail Studio를 도구로 쓸 수 있게 MCP 서버 [1]를 붙였어요. 여기서 가장 중요한 설계 결정은 MCP 도구가 비즈니스 로직을 다시 짜지 않는다는 거예요. 대신 자기 자신의 REST 라우트를 인-프로세스로 호출해요(self-call). REST가 단일 진실 공급원(SSOT)인 거죠.
# MCP 도구 = 얇은 어댑터. 로직을 복제하지 않고 자기 REST 라우트를 self-call
async def studio_create_cardnews(topic: str, ...) -> dict:
    principal = current_principal()                  # API 키 → 워크스페이스 인증
    token = create_access_token(principal)           # 단기 JWT 발급
    # httpx ASGITransport 로 자기 앱의 REST 를 인-프로세스 호출
    resp = await self_post("/api/cardnews-llm", json={...},
                           headers={"Authorization": f"Bearer {token}"})
    return {"job_id": resp["id"]}                     # 크레딧 차감·검증·trace 는 REST 가 단독 소유
이 설계가 사는 이유는 분명해요. 크레딧 이중 차감 0, 비즈니스 로직 복제 0, 검증·trace의 출처가 하나. 도구를 늘려도 REST 한 곳만 고치면 돼요. 모델이 무엇을 하든, 안전장치는 하네스가 단독으로 책임지는 구조예요.
훅도 같은 철학이에요. 위험한 기능은 기본 OFF 플래그 뒤에 두고, OFF일 때는 기존 동작과 바이트 단위로 동일하게(byte-identical) 만들어요. 새 능력을 켜는 것과 기존을 깨지 않는 것을 분리하는 거죠.
저점을 높이는 거버넌스
하네스 엔지니어링의 진짜 효과는 팀의 저점을 높이는 것이에요. 가장 잘하는 엔지니어의 워크플로우(린트 규칙·브랜치 전략·검증 절차)를 플러그인이나 스킬로 패키징해 배포하면, 누가 작업하든 그 규율이 자동으로 깔려요. 가장 강력하고 현대적인 거버넌스 도구가 되는 거예요.
그리고 로컬에서 검증한 하네스를 그대로 프로덕션에 올릴 수 있어요(dev-prod parity). RAG 서버를 따로 띄우고 점수를 맞추는 대신, 눈으로 확인한 컨텍스트가 그대로 실행돼요.
정리하면
하네스 엔지니어링은 "모델을 더 좋은 걸로 바꾸자"가 아닌 "모델 주변을 설계하자"예요. 컨텍스트를 계층화하고, 지식을 실행 가능하게 만들고, 훅으로 교정하고, 검증을 코드로 박는 것. 같은 모델로 더 안전하고 더 일정한 결과를 내는 길이에요.
그런데 하네스를 잘 갖추면 부수 효과가 생겨요. 모든 실행이 규격화된 데이터를 남기거든요. 그 데이터로 우리 도메인에 맞는 모델을 직접 길들일 수 있다면? 마지막 편, 오픈 모델이에요.
이 글과 이어지는 내용은 에이전틱 워크플로우 패턴 5가지: 프롬프트 체이닝부터 오케스트레이터까지, MCP(Model Context Protocol)가 뭐예요? AI 비서에 도구 연결하기, AI 에이전트란? 모델이 스스로 루프를 돌 때 권한과 승인 게이트에서 볼 수 있어요.
자주 묻는 질문
하네스 엔지니어링은 프롬프트 엔지니어링과 다른가요?
프롬프트 엔지니어링이 모델에게 '무엇을 물을지'를 다듬는 일이라면, 하네스 엔지니어링은 모델 주변에 도구·훅·검증 루프를 설계해서 '누가 물어도 같은 저점의 결과'가 나오게 만드는 일이에요. 프롬프트보다 한 층 위의 시스템 설계예요.
MCP 서버의 self-call 패턴이 왜 중요한가요?
MCP 도구가 비즈니스 로직을 따로 복제하면 크레딧 차감·검증 로직이 두 곳에 흩어져 어긋나기 쉬워요. 자기 REST 라우트를 그대로 호출하면(self-call) 로직의 출처가 하나로 유지돼서, 도구를 늘려도 안전장치는 REST 한 곳만 고치면 돼요.
우리 팀에 하네스를 도입하려면 뭐부터 해야 하나요?
전사 공통 지식과 팀별·레포별 지식을 나누는 컨텍스트 계층화부터 시작하는 게 좋아요. 그다음 위험한 행동을 가로채는 훅과, 생성 결과를 코드로 검증하는 최소한의 검증 루프를 하나씩 더해 가면 돼요.
참고자료
요약
- 하네스는 모델 바깥에서 컨텍스트·도구·훅·검증을 설계하는 시스템이에요. 같은 모델도 하네스가 다르면 결과가 달라져요.
- 좋은 하네스는 컨텍스트 계층화, 실행되는 지식, 훅, 검증 루프 네 요소로 이뤄져요.
- 우리는 MCP 도구가 자기 REST 라우트를 그대로 호출하게(self-call) 만들어 크레딧·검증 로직의 출처를 하나로 유지해요.
- 하네스 엔지니어링의 진짜 효과는 팀의 저점을 높이는 거예요. 잘 갖추면 모든 실행이 규격화된 데이터를 남겨 다음 단계(오픈 모델)의 재료가 돼요.
다른 글
RAG 할루시네이션 방어 전략: 유형을 나누고 검증 자동화의 한계 알기
RAG는 외부 문서를 검색해 답변 근거로 쓰는 기법이지만 검색·생성 단계 모두에서 할루시네이션이 생겨요. 소스 미참조와 소스 왜곡 유형의 차이, 막는 법, AI 답변 검증을 자동화할 때의 한계를 정리했어요.
GEO 데이터 AI 에이전트 설계 원칙: 구조화 도구 호출, 되돌릴 수 없는 작업 막기
GEO 데이터를 다루는 AI 에이전트를 설계할 때 지키는 원칙이에요. 텍스트 파싱과 구조화 도구 호출의 차이, 되돌릴 수 없는 작업을 막는 법, 평가 없이 배포하면 위험한 이유를 정리했어요.
오픈 웨이트 모델 vs API 모델: Hermes로 도메인 특화 모델 소유하기
모델을 빌리는 대신 소유하는 단계예요. 오픈 웨이트 모델을 쓰는 이유, API 모델과의 선택 기준, Nous Research Hermes(4.3)의 특징과 함수 호출 표준, 도메인 특화 모델용 데이터를 모으는 플라이휠을 정리했어요.
같은 주제로 이어 읽기
- AI 에이전트란? 모델이 스스로 루프를 돌 때 권한과 승인 게이트OpenClaw(전 Moltbot)가 띄운 자율 AI 에이전트를 정리했어요. 프롬프트와 에이전트의 차이, 에이전트에 넓은 권한을 주면 생기는 위험, 사람 승인 게이트를 두는 이유예요.
- 바이브 코딩(vibe coding)이란? 한계와 AI 코드 검증 루프바이브 코딩은 의도만 말하면 AI가 코드를 만드는 방식이에요. 무엇을 풀었고 어디서 깨지는지(한계), 에이전트 코딩과의 차이, AI가 만든 코드에 검증 루프를 붙이는 법을 정리했어요.
- 퍼스트파티 데이터가 뭐예요? 서드파티 쿠키 이후 마케팅 활용법서드파티 쿠키가 사라지는 시대에 고객 의도를 직접 보여주는 퍼스트파티 데이터의 뜻, 서드파티 데이터와의 차이, 마케터가 마케팅에 활용하는 전략을 쉽게 정리했어요.
이 글은 TRAIL Labs 카테고리에 속해요. 같은 카테고리 글 16편을 한자리에서 볼 수 있어요. TRAIL Labs 카테고리 글 전체 보기