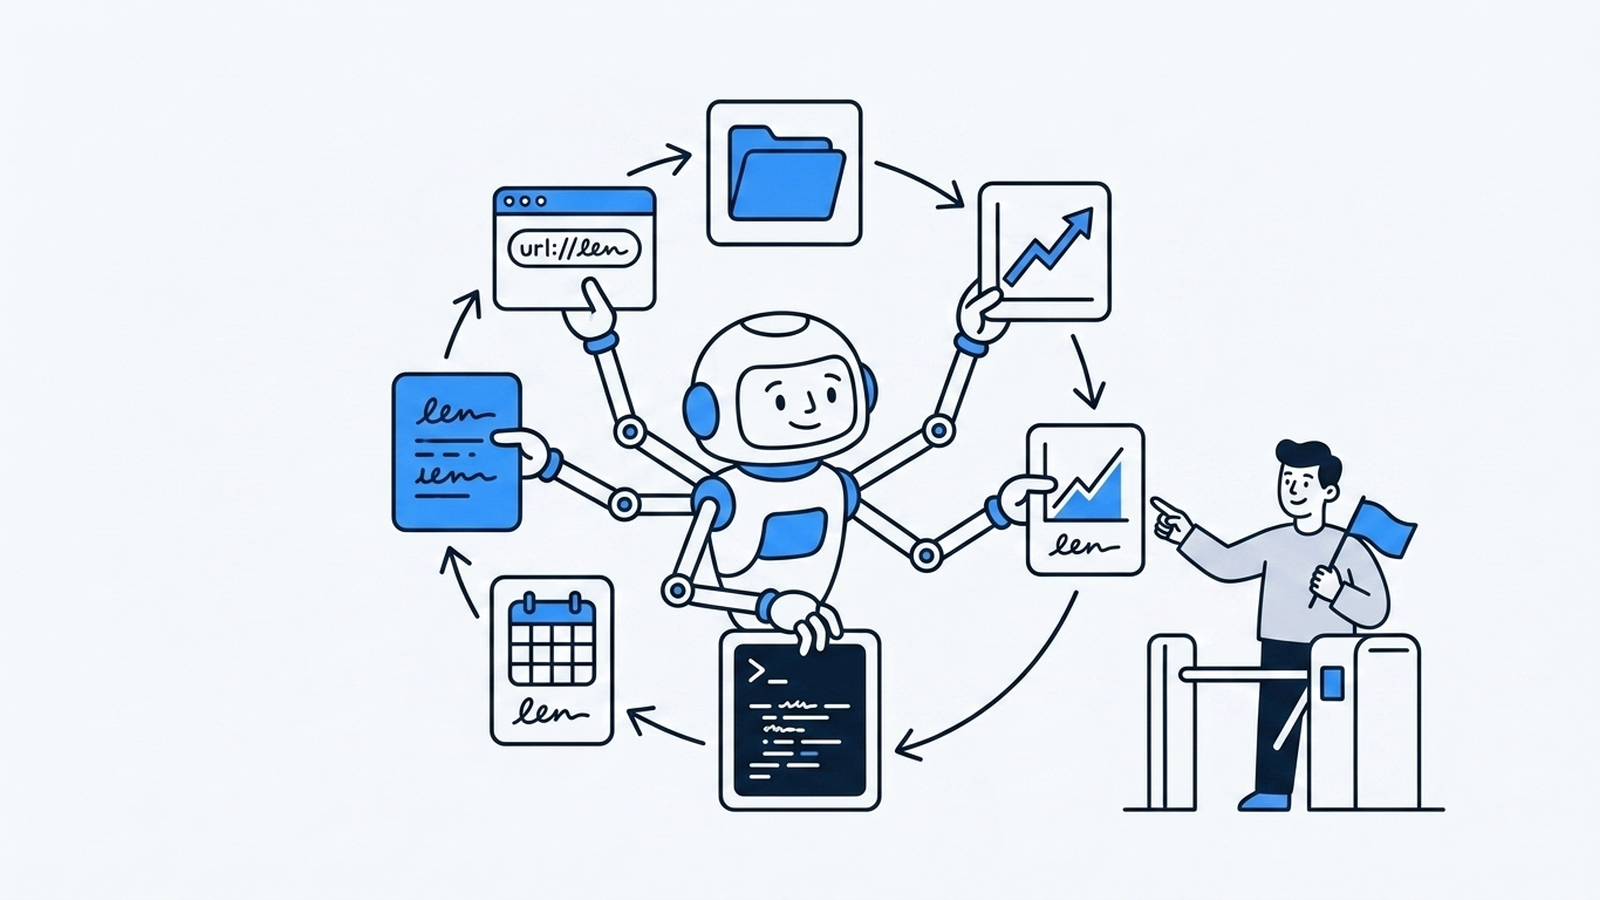
AI 에이전트란? 모델이 스스로 루프를 돌 때 권한과 승인 게이트
OpenClaw가 에이전트 담론에 불을 붙였어요. 에이전트가 프롬프트·바이브 코딩과 다른 점(상태·도구·루프), 그리고 자율성에 따라오는 권한·검증 문제를 코드와 함께 정리했어요.
OpenClaw(전 Moltbot)가 띄운 자율 AI 에이전트를 정리했어요. 프롬프트와 에이전트의 차이, 에이전트에 넓은 권한을 주면 생기는 위험, 사람 승인 게이트를 두는 이유예요.
에이전트는 상태·도구·루프를 갖춰, 모델이 사람 없이도 스스로 행동을 반복하는 단계예요. 2편까지는 루프를 사람이 돌았어요. 만들고, 돌려 보고, 고치는 걸 우리가 했죠. 에이전트는 그 루프를 모델에게 넘겨요. 모델이 스스로 도구를 쓰고, 결과를 보고, 다음 행동을 정해요.
> 'LLM 활용의 진화' 시리즈 ③편. ① 프롬프팅 · ② 바이브 코딩 · ③ 에이전트 · ④ 하네스 엔지니어링 · ⑤ 오픈 모델.
OpenClaw가 자율 에이전트를 대중화했어요
이 개념을 단숨에 대중화한 게 2026년 초의 OpenClaw예요. 오스트리아 개발자 Peter Steinberger가 만든 오픈소스 자율 에이전트로, Clawdbot → Moltbot → OpenClaw로 이름을 바꿔 가며(중간 개명은 Anthropic 상표 이슈 때문이었어요) GitHub 스타 14만 개를 넘겼어요 [1]. 텔레그램·Slack 같은 메신저를 인터페이스로, 셸 명령·브라우저·파일·캘린더를 직접 실행해요. 문자 한 통으로요 [2].
에이전트가 프롬프트·바이브와 다른 점
앞 단계의 한계 셋(상태·도구·검증 없음)을 에이전트가 정면으로 메워요.
- 상태(state): 에이전트는 지금까지 뭘 했는지 기억(메모리)을 들고 다녀요.
- 도구(tools): 코드 실행, 파일 읽기, 검색 같은 실제 행동을 할 수 있어요.
- 루프(loop): 한 번 답하고 끝이 아니라, 결과를 보고 다음 행동을 정하는 걸 반복해요.
세 단계를 나란히 놓고 보면 차이가 더 뚜렷해요.
| 구분 | 상태(메모리) | 도구 실행 | 루프 반복 |
|---|---|---|---|
| 프롬프팅 | 없음 | 없음 | 없음, 1회성 응답 |
| 바이브 코딩 | 세션 안에서만 | 코드 생성까지 | 사람이 직접 돌림 |
| 에이전트 | 지속적으로 유지 | 직접 실행(셸·파일·API) | 모델이 스스로 돌림 |
그래서 에이전트는 본질적으로 모델 + 도구 + 루프 + 메모리예요. 모델은 두뇌의 한 부분일 뿐, 에이전트를 에이전트로 만드는 건 그 주변의 루프예요. 가장 단순한 형태는 이렇게 생겼어요.
# 에이전트의 본질 = perceive → plan → act → observe 루프
state = memory.load()
while not done:
    action = model.decide(state, tools)        # plan: 다음 행동 결정
    if action.is_risky:                         # 위험하면 사람에게
        if not human_approve(action):           # HITL 게이트
            continue
    result = run(action)                        # act: 도구 실제 실행
    state = memory.update(state, action, result)  # observe: 결과를 상태에 반영
    done = model.is_complete(state)
프롬프트가 한 줄의 model.decide()였다면, 에이전트는 그걸 while 루프 안에 넣고 도구와 메모리를 붙인 거예요.
자율성의 대가: 권한과 검증
OpenClaw가 화제이자 동시에 논란이었던 이유가 여기 있어요. 셸·이메일·캘린더·메신저에 접근하려면 넓은 권한이 필요한데, 그 권한이 곧 위험이에요. 잘못 설정되거나 노출된 에이전트는 보안·프라이버시 사고로 직결돼요. 보안 연구자들이 OpenClaw의 권한 모델을 우려한 것도 이 때문이에요 [1].
문제의 뿌리는 자율성 그 자체예요. 루프를 모델에게 넘긴 순간, 잘못된 행동도 모델이 알아서 실행해 버려요. 그래서 실무 에이전트에는 두 가지가 꼭 필요해요. 첫째, 위험한 행동(결제·삭제·시크릿·외부 발행) 앞에 사람 승인 게이트(HITL). 둘째, 폭주를 막는 루프 상한과 검증. 위 코드의 human_approve와 is_risky가 그 자리예요. 우리도 에이전트를 운영할 때 금융 트랜잭션·비가역 삭제·시크릿 쓰기 앞에서는 반드시 사람이 멈추도록 정해 둬요.
정리하면
에이전트는 프롬프트·바이브 코딩이 못 넘은 벽(상태·도구·검증)을 루프로 메웠어요. 모델이 스스로 도구를 쓰고 결과를 보며 반복하는 거죠. OpenClaw는 그 가능성을 대중에게 보여 줬고, 동시에 자율성에는 가드레일이 필요하다는 숙제도 같이 던졌어요.
바로 이 숙제, 에이전트를 안전하고 일정한 품질로 굴리는 일, 가 다음 단계를 불러요. 모델 주변에 도구·훅·가드레일·검증을 설계하는 하네스 엔지니어링이에요.
이 글과 이어지는 내용은 바이브 코딩(vibe coding)이란? 한계와 AI 코드 검증 루프, 프롬프트 잘 쓰는 법: 컨텍스트 설계로 AI 결과물을 고정하기, 에이전틱 워크플로우 패턴 5가지: 프롬프트 체이닝부터 오케스트레이터까지에서 볼 수 있어요.
자주 묻는 질문
에이전트와 자동화 스크립트(RPA)는 뭐가 다른가요?
자동화 스크립트는 정해진 규칙대로만 움직이지만, 에이전트는 모델이 상황을 보고 다음 행동을 스스로 정해요. 규칙이 바뀌면 스크립트는 다시 짜야 하지만, 에이전트는 같은 루프 안에서 다른 판단을 내려요.
에이전트를 도입할 때 가장 먼저 갖춰야 할 안전장치는 뭔가요?
결제·삭제·시크릿 접근처럼 되돌리기 어려운 행동 앞에 사람 승인 게이트(HITL)를 두는 것과, 루프가 무한히 반복되지 않도록 상한을 거는 것이 최소 조건이에요.
OpenClaw는 지금 써도 안전한가요?
보안 연구자들이 넓은 권한 모델을 우려한 사례가 있어서, 셸·이메일·캘린더처럼 민감한 접근은 권한을 최소화하고 위험한 행동에는 승인 절차를 반드시 넣어야 해요.
참고자료
요약
- 에이전트는 상태(메모리)·도구·루프를 갖춰 모델이 스스로 행동을 반복하게 만든 단계예요.
- OpenClaw는 이 개념을 대중화했지만, 넓은 권한이 곧 보안·프라이버시 위험이라는 문제도 함께 드러냈어요.
- 실무 에이전트에는 위험한 행동 앞의 사람 승인 게이트(HITL)와 루프 상한·검증이 반드시 필요해요.
- 이 숙제를 푸는 다음 단계가 모델 주변을 설계하는 하네스 엔지니어링이에요.
다른 글
RAG 할루시네이션 방어 전략: 유형을 나누고 검증 자동화의 한계 알기
RAG는 외부 문서를 검색해 답변 근거로 쓰는 기법이지만 검색·생성 단계 모두에서 할루시네이션이 생겨요. 소스 미참조와 소스 왜곡 유형의 차이, 막는 법, AI 답변 검증을 자동화할 때의 한계를 정리했어요.
GEO 데이터 AI 에이전트 설계 원칙: 구조화 도구 호출, 되돌릴 수 없는 작업 막기
GEO 데이터를 다루는 AI 에이전트를 설계할 때 지키는 원칙이에요. 텍스트 파싱과 구조화 도구 호출의 차이, 되돌릴 수 없는 작업을 막는 법, 평가 없이 배포하면 위험한 이유를 정리했어요.
오픈 웨이트 모델 vs API 모델: Hermes로 도메인 특화 모델 소유하기
모델을 빌리는 대신 소유하는 단계예요. 오픈 웨이트 모델을 쓰는 이유, API 모델과의 선택 기준, Nous Research Hermes(4.3)의 특징과 함수 호출 표준, 도메인 특화 모델용 데이터를 모으는 플라이휠을 정리했어요.
같은 주제로 이어 읽기
- 하네스 엔지니어링이란? 같은 LLM인데 결과가 다른 이유에이전트를 안전하고 일정하게 굴리는 건 모델 주변의 하네스예요. 프롬프트 엔지니어링과의 차이, 스코프된 도구·훅·컨텍스트 계층화·검증 루프, MCP self-call, AI 에이전트 팀 운영의 저점을 높이는 법이에요.
- 바이브 코딩(vibe coding)이란? 한계와 AI 코드 검증 루프바이브 코딩은 의도만 말하면 AI가 코드를 만드는 방식이에요. 무엇을 풀었고 어디서 깨지는지(한계), 에이전트 코딩과의 차이, AI가 만든 코드에 검증 루프를 붙이는 법을 정리했어요.
- 퍼스트파티 데이터가 뭐예요? 서드파티 쿠키 이후 마케팅 활용법서드파티 쿠키가 사라지는 시대에 고객 의도를 직접 보여주는 퍼스트파티 데이터의 뜻, 서드파티 데이터와의 차이, 마케터가 마케팅에 활용하는 전략을 쉽게 정리했어요.
이 글은 TRAIL Labs 카테고리에 속해요. 같은 카테고리 글 16편을 한자리에서 볼 수 있어요. TRAIL Labs 카테고리 글 전체 보기